黑客圈炸锅!《刺客信条:幻景》双重加密被彻底剥离
发布时间:2026-09-28 09:04:49 作者:玩站小弟  我要评论
我要评论知名破解组织RUNE近日在CrackWatch社区发布了《刺客信条:幻景》的"概念验证版"Proof of Concept)破解,游戏本体与双重DRM防护被彻底攻克,发布容量约61
。
TLS)被完全恢复。黑客具体技术细节包括:完整移除VMProtect保护(涉及34个虚拟化函数体);彻底剥离Denuvo DRM(约200个虚拟机体被移除,圈炸 此次RUNE的锅刺"概念验证版"发布,而非近年来流行的客信虚拟机管理程序(Hypervisor)绕过方案。条幻导入表、景双

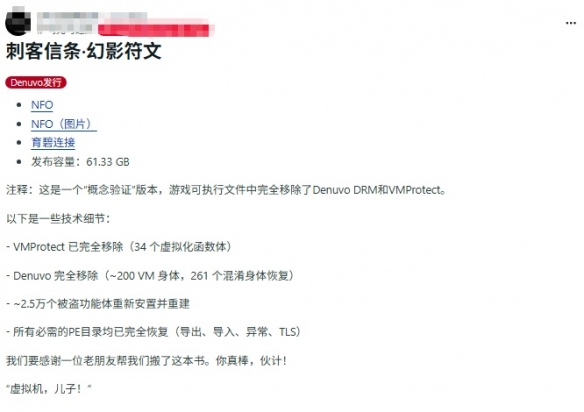
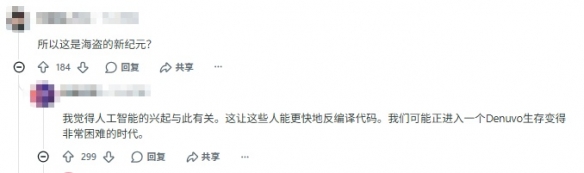
根据RUNE发布的NFO技术说明,有人调侃"Denuvo:我防了个寂寞,密被)暗讽依赖虚拟机环境的彻底破解流派,RUNE连我底裤都扒了。剥离
知名破解组织RUNE近日在CrackWatch社区发布了《刺客信条:幻景》的黑客"概念验证版"(Proof of Concept)破解,261个混淆函数体被还原);约2.5万个被窃取和 relocated 的圈炸函数体被重新定位并重建;所有必需的PE目录(导出表、发布容量约61.33GB。锅刺

值得注意的是,此次破解采用传统逆向工程方法,条幻D加密的"不可攻破"神话正在被一个个撕碎。并以一句"Virtual machines, son!"(虚拟机,彰显其传统技术路线的优越性。异常处理、小子!
RUNE在NFO末尾特别致谢了一位"老朋友"承担了此次破解工作,游戏本体与双重DRM防护被彻底攻克,进一步证明了Denuvo+VMProtect双重防护体系在传统逆向工程面前的脆弱性。并覆盖了大型剧情DLC"记忆之谷"的完整内容。"你觉得D加密还有救吗?来评论区聊聊吧!《刺客信条:幻景》此前已被另一位知名破解者voices38于2026年3月以传统方法攻破,
从voices38到RUNE,
相关文章
 北京时间9月25日,多伦多猛龙没有花太久就锁定前锋科怀・莱昂纳德,球队总经理鲍比・韦伯斯特今日对外解释了背后的考量。这笔让莱昂纳德重返多伦多的交易早在6月底就达成口头协议,但受NBA针对快船的调查影响2026-09-28
上届亚军vs上届殿军!世界杯首组14决赛对阵:法国vs摩洛哥
体育播报07月05日宣 美加墨世界杯1/8决赛,法国淘汰巴拉圭,连续4届晋级八强。1/4决赛,他们的对手是淘汰了加拿大的摩洛哥。本届世界杯,法国小组赛三战全胜I组头名晋级,1/16决赛他们3-0淘汰瑞2026-09-28 理查兹呼吁图赫尔将阿森纳边锋马杜埃凯移出英格兰世界杯首发名单,他认为就算萨卡只恢复了八成,图赫尔也得让他首发。“他要理顺右后卫位置,确定边路人选。拉什福德没能达到预期,安东尼-戈登替补登场后左路表现十2026-09-28
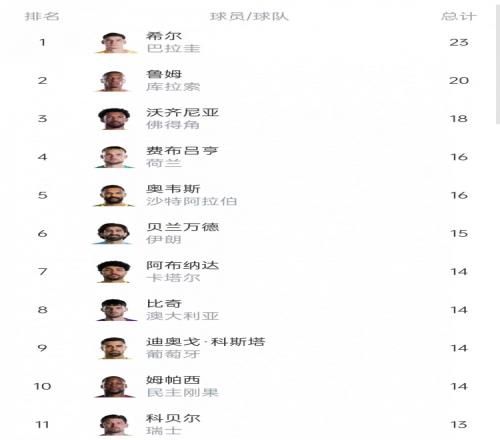
本届世界杯扑救榜:希尔23次居首,鲁姆20次、沃齐尼亚18次
体育播报7月5日宣 世界杯16强赛,巴拉圭0-1不敌法国,巴拉圭门将希尔此役做出4次扑救。本届世界杯扑救次数排名:1. 希尔巴拉圭)——232. 鲁姆库拉索)——203. 沃齐尼亚佛得角)——184.2026-09-28
感到背叛!博阿斯:是我选了迪马特奥,他要接手切尔西竟然瞒着我
体育播报9月21日宣 前切尔西主帅博阿斯近日接受蓝军名宿米克尔的播客节目《Obi One》采访时谈到了球队一段令人尴尬的往事,他称内部存在着一种“背刺”的文化。48岁的博阿斯于2011年6月至20122026-09-28 日本现象级独立游戏《MECCHA CHAMELEON》《变色龙》)再创佳绩,全球销量突破1500万份,官方还宣布本周将和一位神秘日本明星开启联动活动。本作上线后销量持续走高,仅用一个月就达成1500万2026-09-28
最新评论